

一個月前的周日深夜,法國約700個大型零售網點的冷櫃被遠程「加熱」到50攝氏度,成噸的生鮮食品在一夜之間報廢,並引發了至少15處起火。
本週,法國政府正式指認伊朗伊斯蘭革命衛隊下屬,負責網絡黑客攻擊的組織「烈士卡韋」(Shahid Kaveh)是幕後黑手,並將這次針對冰箱的黑客行動看作是法國本土首次遭遇「純粹以破壞為目的」的網絡攻擊。法國外交部已召見伊朗駐法大使,並準備在歐盟層面推動制裁。但伊朗外交部11月10日斷然否認,稱指控「毫無根據」。
一夜之間,冷櫃變「烤箱」
攻擊發生在10月11日深夜至12日凌晨。黑客侵入超市用來遠程管理冷藏櫃和冷凍櫃的控制系統,利用設備自帶的除霜功能,把每天約兩小時的自動除霜改為持續運行,並把溫度設定調到50攝氏度。原本應該保持在攝氏零下18度至4度的冷櫃,在幾小時內就升了溫。轉天一早員工到店的時候,只看到冷櫃下的積水,以及或者變質、或者按照法國食品安全規則無法繼續售賣的商品。
據法國國家信息系統安全局(ANSSI)通報,此次網絡攻擊的對象以超市為主,涉及Casino、E.Leclerc、Coopérative U、Metro、Carrefour和Intermarché等零售超商集團的旗下門店。同一行動還波及幾處使用施耐德電氣(Schneider Electric)設備的小型水電站,但影響有限。出於食品安全考慮,大量生鮮和冷凍食品被整櫃銷毀,損失估計達數千萬歐元。法國總理勒科爾尼(Sébastien Lecornu)隨即責成ANSSI調查,歐盟農業與食品專員漢森(Christophe Hansen)則警告,「食品武器化」已成為現實。與常見的勒索攻擊不同,黑客事後並未索要贖金。英國網絡安全分析師肯·芒羅(Ken Munro)以此就判斷,攻擊者的主要目的可能就是「擾亂人心」,而非牟利。
想像不到的攻擊角度
自從俄烏戰爭爆發以來,網絡安全議題在歐盟內部愈發獲得重視,但是,超市的冰櫃成為網絡攻擊的對象,的確出乎大多數人的預料。ANSSI局長斯特呂貝爾(Vincent Strubel)指出,這些設備直接暴露在公共互聯網上,許多只設了弱密碼甚至出廠默認密碼,不少型號老舊,已無法獲得安全更新。黑客幾乎不太需要高超的技術。他10月21日在法國參議院作證時還提醒,醫療機構裡用來儲存疫苗和危險物品的也是同類設備。
與受攻擊的冷櫃採用相似管理軟件的設備,還包括制冷、空調、壓縮機、傳感器等,相關軟件與聯網控制器可用於遠程監測、調節商用冷櫃和冷庫等設備,這類管理系統可能成為攻擊者的入口。根據法國網絡安全公司Sekoia的研究員艾梅(Félix Aimé)的說法,潛在目標可能還有至少1700個。
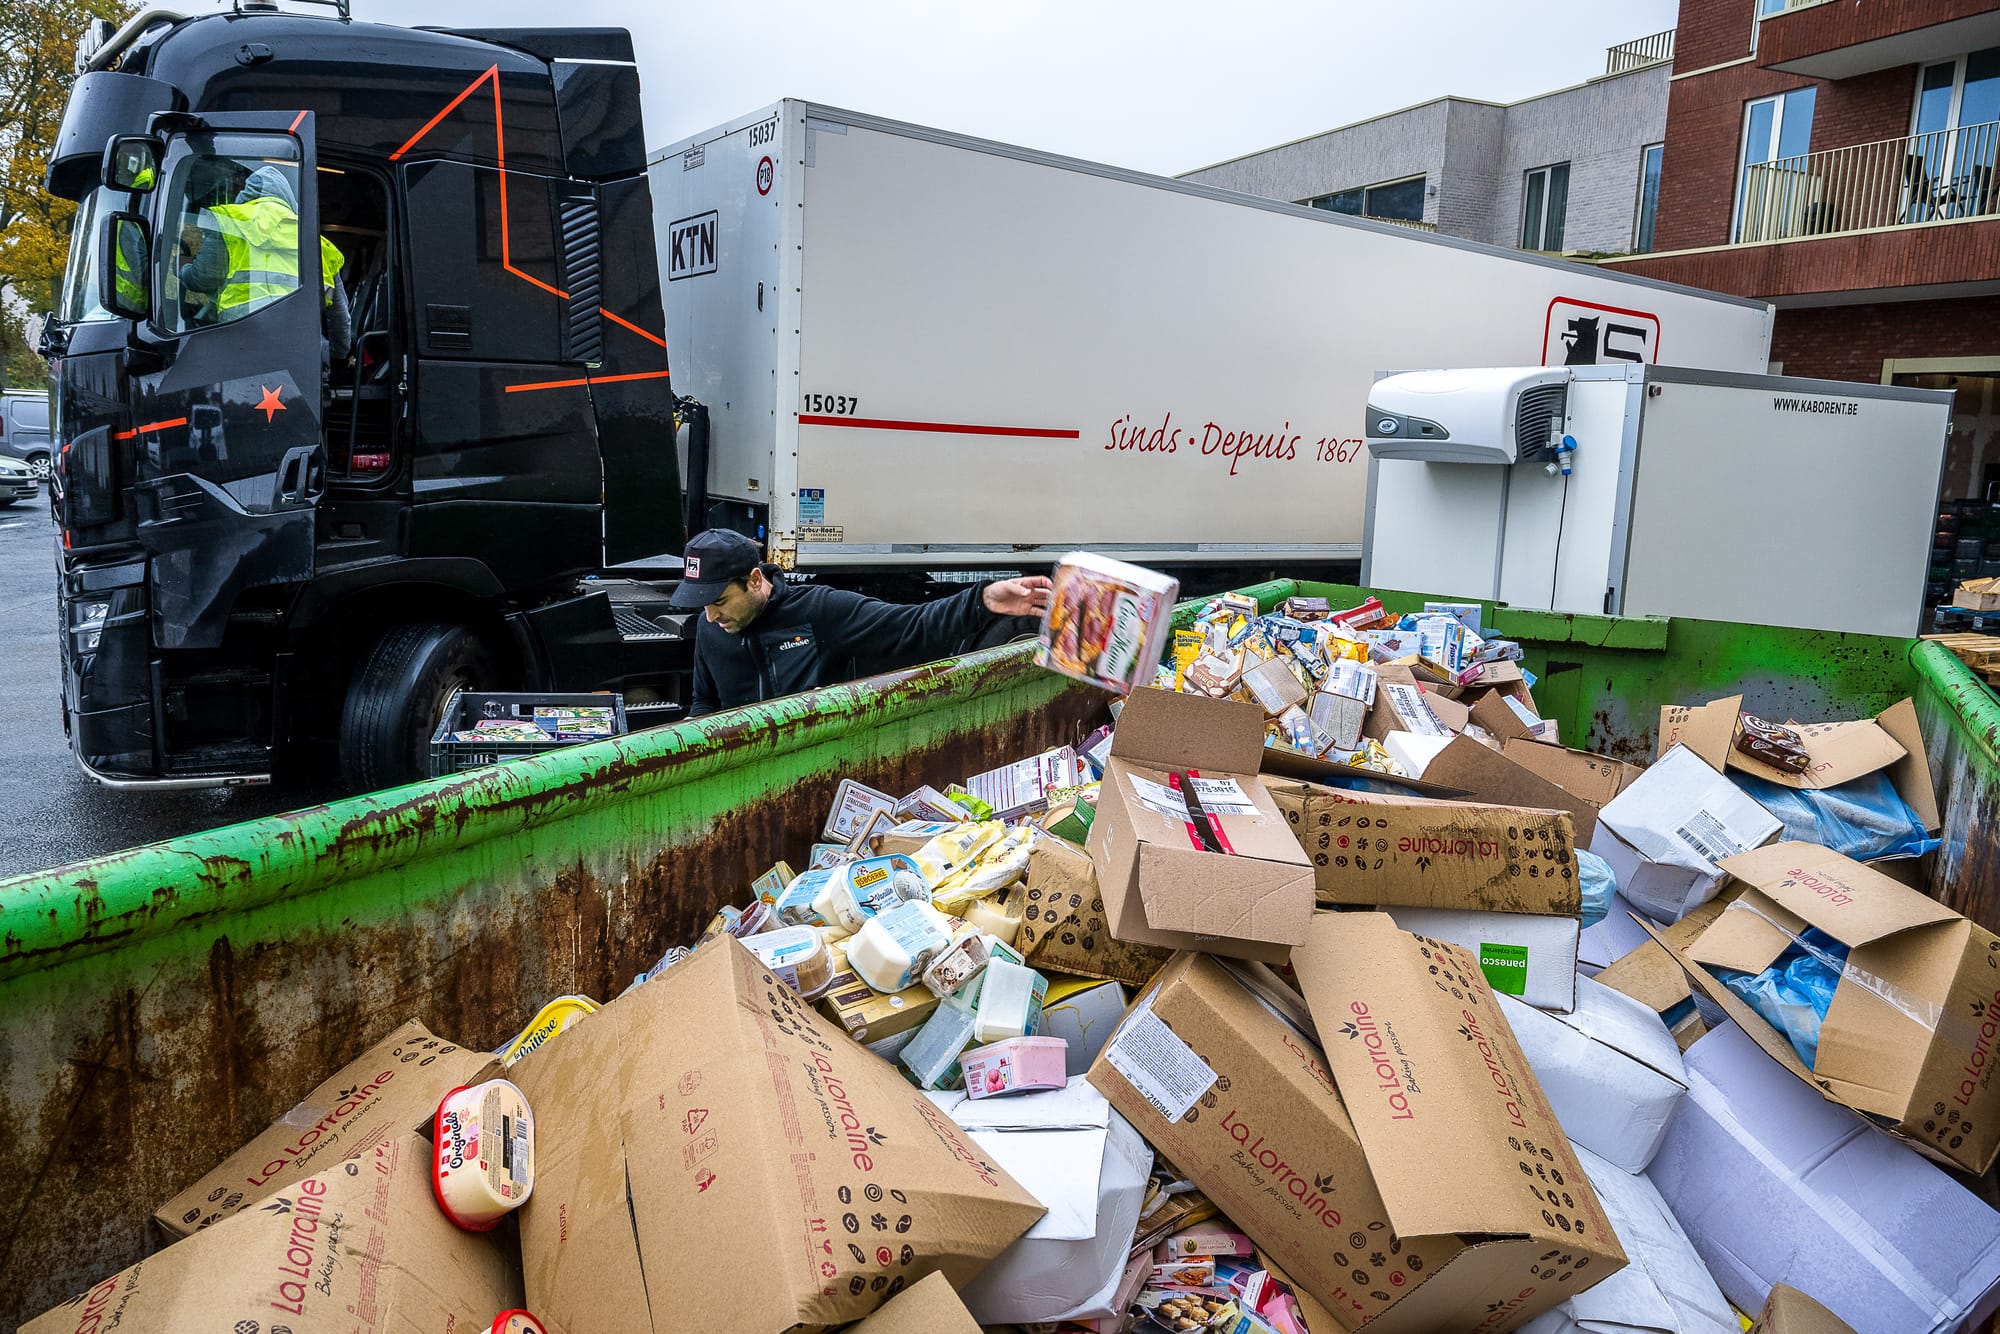
餘波未平。11月1日夜間至2日凌晨,比利時、盧森堡、瑞典、愛爾蘭等國的超市冷櫃再遭類似攻擊,僅比利時和盧森堡就有約40家Delhaize門店受影響,家樂福比利時公司也有15家門店中招。斯德哥爾摩(Stockholm)一家ICA超市的銷售主管在事後復盤,網絡攻擊發生在凌晨2點,冷凍櫃全部升到50攝氏度,幾小時後才被發現。
在同一晚,黑客把魔爪伸向了更加敏感的領域,他們入侵了為法國血庫(EFS)提供制冷服務的Coolworld公司網絡信息系統。法國血庫有三處站點的血漿儲存冷庫被駭入,溫度設定被從零下30攝氏度改成110攝氏度,所幸被及時發現,沒有儲存的血液製品受到損傷。
為何指向伊朗
法方的結論來自網絡危機協調中心(Centre de coordination des Crises Cyber,簡稱C4)。這一跨部門機構匯集了ANSSI、對外安全總局(DGSE)、國內安全總局(DGSI)、武器裝備總局(DGA)和網絡防禦司令部(COMCYBER)的技術力量。C4在聲明中表示,之所以能夠完成歸因,得益於法國近年強化了網絡攻擊溯源能力,但該機構也強調針對法國的「混合戰」正在「不斷加劇和升級」。
據法國科技媒體Next梳理,C4列出了四類線索。一是攻擊基礎設施的特徵與「烈士卡韋」以往行動吻合:該單位今年4月就曾利用缺乏認證和加密的Modbus協議,對法國等地的施耐德電氣設備大範圍偵察。二是攻擊用到了該單位的標誌性工具,例如掃描軟件FOFA。三是與其關聯的宣傳渠道CyberbanNews從10月13日起就在轉發攻擊消息。四是攻擊基礎設施中留有波斯語使用痕跡。巴黎檢察院還提到,發現了指向伊朗境內設備的IP地址。
「烈士卡韋」隸屬伊朗革命衛隊電子與網絡中心,主要針對以色列和美國,慣於借「CyberAv3ngers」等黑客活動分子名號對外宣稱行動。2023年底,該組織攻擊了以色列Unitronics公司生產的工業控制器,波及美國多處供水設施;今年3月至4月又宣稱對以色列制冷設備下手。至少從2024年6月起,它就掌握了掃描、入侵和操控施耐德、西門子、羅克韋爾等廠商工控設備的程式。美國網絡安全和基礎設施安全局(CISA)曾指出,該組織早期宣稱的不少戰果是虛假的,但它確實具備對實體設施造成真實干擾的能力。
C4同時點名革命衛隊旗下另一網絡單位「烈士舒什塔里」(Shahid Shoostari,又名Emennet Pasargad),稱其曾在2023年入侵諷刺雜誌《查理週刊》(Charlie Hebdo)的網站並竊取數據,2024年巴黎奧運會期間又攻擊了一家視頻顯示管理公司。
司法層面,巴黎檢察長貝屈奧(Laure Beccuau)宣佈,已對革命衛隊網絡電子司令部負責人哈米德·禮薩·拉什加里安(Hamid Reza Lashgarian)及其兩名副手馬赫迪·拉什加里安(Mahdi Lashgarian)、禮薩·薩拉萬德(Reza Salarvand)立案。罪名包括有組織地非法侵入自動化數據處理系統、以危及人身安全的手段實施破壞,並附加「為外國勢力服務」的加重情節。檢方已申請國際逮捕令,案件由反網絡犯罪辦公室(OFAC)和國內安全總局聯合偵辦。
巴黎與德黑蘭外交隔空交鋒
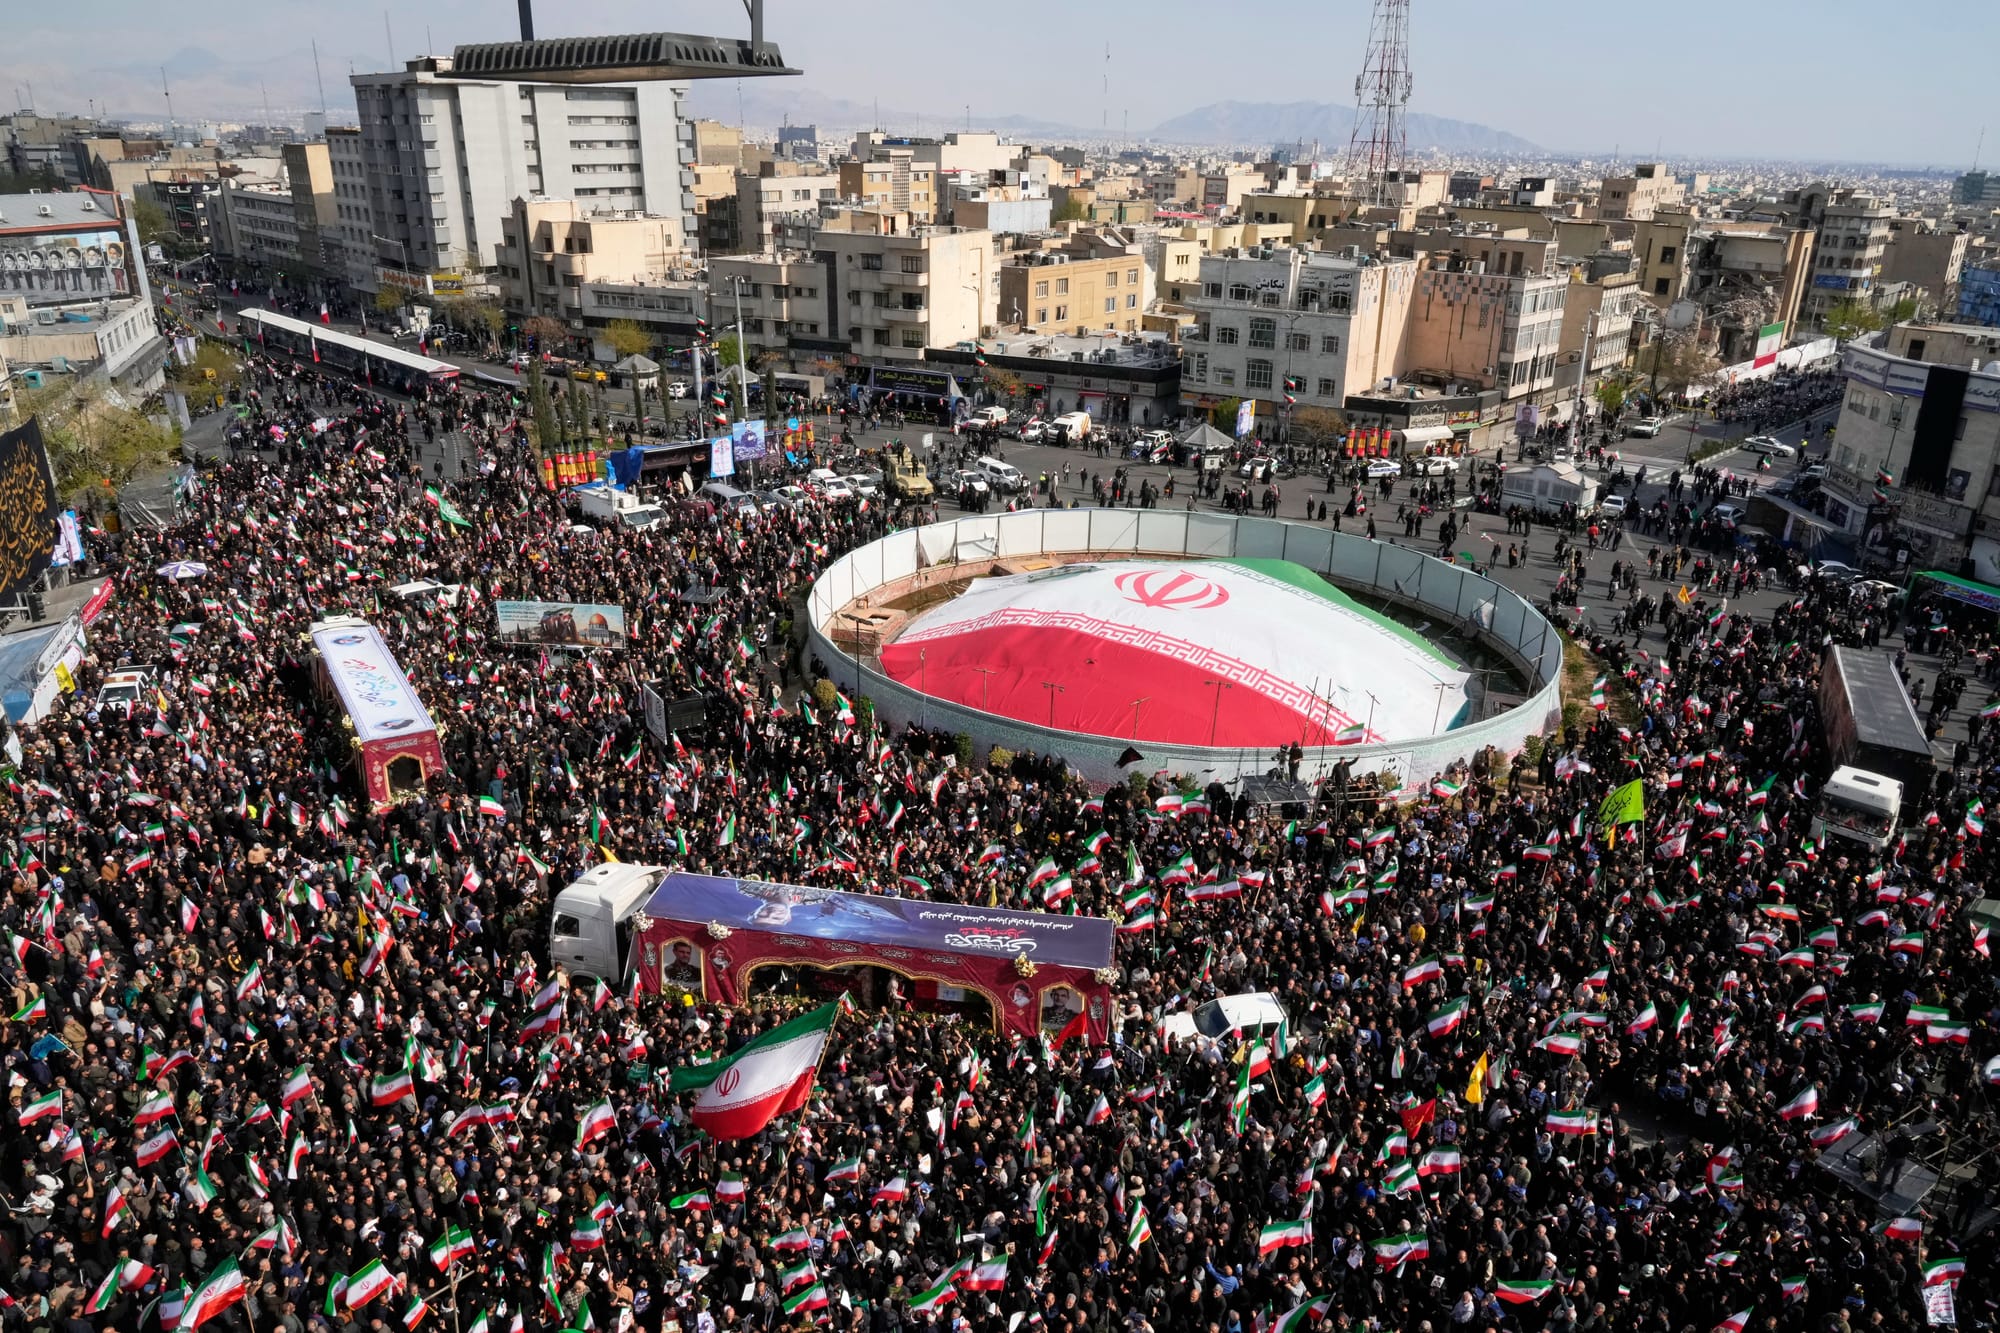
法國外交部長巴羅(Jean-Noël Barrot)在11月9日宣佈,他「能夠確認」攻擊由伊朗革命衛隊實施,法國政府稱這是一場「規模和攻擊性都前所未有」的行動。這一指控發佈時,G7集團正在法國巴黎召開外交部長會議。法國外交部在聲明中稱,這些攻擊「無可辯解、不可原諒」,違反國際法,也違背伊朗本身認可的聯合國網絡空間負責任國家行為規範。
外交部10日上午召見伊朗駐法大使正式提出抗議。巴羅當天表示,除推動歐盟制裁外,法方在回應手段上「不排除任何選項」,其中包括一些不會公開的措施。在被問及如何確定攻擊來自伊朗時,他僅稱法方已「確定無疑」,但拒絕透露具體的依據或證據。
德黑蘭則反應強硬。伊朗外交部10日發表聲明,斷然拒絕法方「單方面」的指控,稱其意在轉移外界對法國對伊朗「破壞性政策」的注意力,並警告將毫不猶豫地採取必要措施維護國家利益和安全。被召見的伊朗大使也當面向法方表達了「最強烈的抗議」。不得不承認的是,網絡攻擊的歸因向來困難,攻擊者可以通過技術手段來隱藏其真實位置。
不止冰箱:法國接連遭遇網絡攻擊
今年以來,法國的銀行、稅務和證件系統先後被黑客攻破,攻擊者的目標從竊取數據延伸到直接盜取資金。
就在一周多前,11月4日,總部位於法國西部布列塔尼大區(Bretagne)的阿爾凱亞互助信貸集團(Crédit Mutuel Arkéa)宣佈遭到攻擊,攻擊者通過「欺詐性操作」從集團自有帳戶向其他銀行發起大額轉帳,資金隨後被轉入加密資產交易平台。根據調查人員ZachXBT估算,被轉走的資金約1.18億歐元。
此外,在今年夏天,法國經濟與財政部下屬的公共財政總局(DGFiP)也未能幸免。據經濟部8月14日通報,攻擊者在6月和7月冒用一名DGFiP工作人員和一家授權第三方的帳戶憑據進入稅務系統,查閱並提取了約67.8萬名個人和企業納稅人的數據,包括參考稅收收入、家庭系數、源頭預扣稅率、企業名稱和編號,以及房產地址和面積等地籍信息。
由於手法隱蔽,內部管控當時並未察覺數據被盜,直到化名為「ZeroBytes」的黑客於8月公開叫賣,引發ANSSI介入和媒體跟進,事件才被確認,最終官方道歉並促使總理於8月17日召集跨部門危機會議。根據官方口徑,此次黑客襲擊是數據遭「非法訪問和提取」,而非稅務數據整體丟失,納稅人的在線個人空間和登錄密碼沒有被攻破。
更早的4月,負責簽發身份證、護照和駕照的國家證件安全管理局(ANTS,現名France Titres)遭入侵,內政部確認約1170萬帳戶受影響。內政部本身也曾遭受重大網絡攻擊,包括司法前科處理系統在內的多份敏感文件被查閱乃至公開。
自2022年俄烏戰爭全面升級以來,法國和歐盟對「混合戰」的警惕明顯上升,網絡攻擊作為其中一部分也越來越受重視。近年來,歐盟通過《網絡與信息系統安全指令》(NIS2)、《關鍵實體韌性指令》(CER)、《數字運營韌性法案》(DORA)和《網絡韌性法案》(CRA)等規則;在法國,ANSSI也已將持續運營、危機響應和恢復能力納入新的網絡安全框架,追求受到攻擊後更快速恢復的「韌性」。電信網絡、航空運輸、銀行、能源和水務等行業成為重點保護對象。
但攻擊不斷演變:這一次,攻擊者沒有從人們首先想到的電信核心網或機場系統入手,而是從超市冷櫃這一看似普通的聯網設備切入。它提醒人們,網絡防護不只關乎大型數據中心和國家機關,任何連接到互聯網、卻沒有得到妥善管理的設備,都可能成為供應鏈和關鍵服務中的薄弱環節。