

一个月前的周日深夜,法国约700个大型零售网点的冷柜被远程“加热”到50摄氏度,成吨的生鲜食品在一夜之间报废,并引发了至少15处起火。
本周,法国政府正式指认伊朗伊斯兰革命卫队下属,负责网络黑客攻击的组织“烈士卡韦”(Shahid Kaveh)是幕后黑手,并将这次针对冰箱的黑客行动看作是法国本土首次遭遇「纯粹以破坏为目的”的网络攻击。法国外交部已召见伊朗驻法大使,并准备在欧盟层面推动制裁。但伊朗外交部11月10日断然否认,称指控「毫无根据”。
一夜之间,冷柜变“烤箱”
攻击发生在10月11日深夜至12日凌晨。黑客侵入超市用来远程管理冷藏柜和冷冻柜的控制系统,利用设备自带的除霜功能,把每天约两小时的自动除霜改为持续运行,并把温度设定调到50摄氏度。原本应该保持在摄氏零下18度至4度的冷柜,在几小时内就升了温。转天一早员工到店的时候,只看到冷柜下的积水,以及或者变质、或者按照法国食品安全规则无法继续售卖的商品。
据法国国家信息系统安全局(ANSSI)通报,此次网络攻击的对象以超市为主,涉及Casino、E.Leclerc、Coopérative U、Metro、Carrefour和Intermarché等零售超商集团的旗下门店。同一行动还波及几处使用施耐德电气(Schneider Electric)设备的小型水电站,但影响有限。出于食品安全考虑,大量生鲜和冷冻食品被整柜销毁,损失估计达数千万欧元。法国总理勒科尔尼(Sébastien Lecornu)随即责成ANSSI调查,欧盟农业与食品专员汉森(Christophe Hansen)则警告,「食品武器化”已成为现实。与常见的勒索攻击不同,黑客事后并未索要赎金。英国网络安全分析师肯·芒罗(Ken Munro)以此就判断,攻击者的主要目的可能就是“扰乱人心”,而非牟利。
想像不到的攻击角度
自从俄乌战争爆发以来,网络安全议题在欧盟内部愈发获得重视,但是,超市的冰柜成为网络攻击的对象,的确出乎大多数人的预料。ANSSI局长斯特吕贝尔(Vincent Strubel)指出,这些设备直接暴露在公共互联网上,许多只设了弱密码甚至出厂默认密码,不少型号老旧,已无法获得安全更新。黑客几乎不太需要高超的技术。他10月21日在法国参议院作证时还提醒,医疗机构里用来储存疫苗和危险物品的也是同类设备。
与受攻击的冷柜采用相似管理软件的设备,还包括制冷、空调、压缩机、传感器等,相关软件与联网控制器可用于远程监测、调节商用冷柜和冷库等设备,这类管理系统可能成为攻击者的入口。根据法国网络安全公司Sekoia的研究员艾梅(Félix Aimé)的说法,潜在目标可能还有至少1700个。
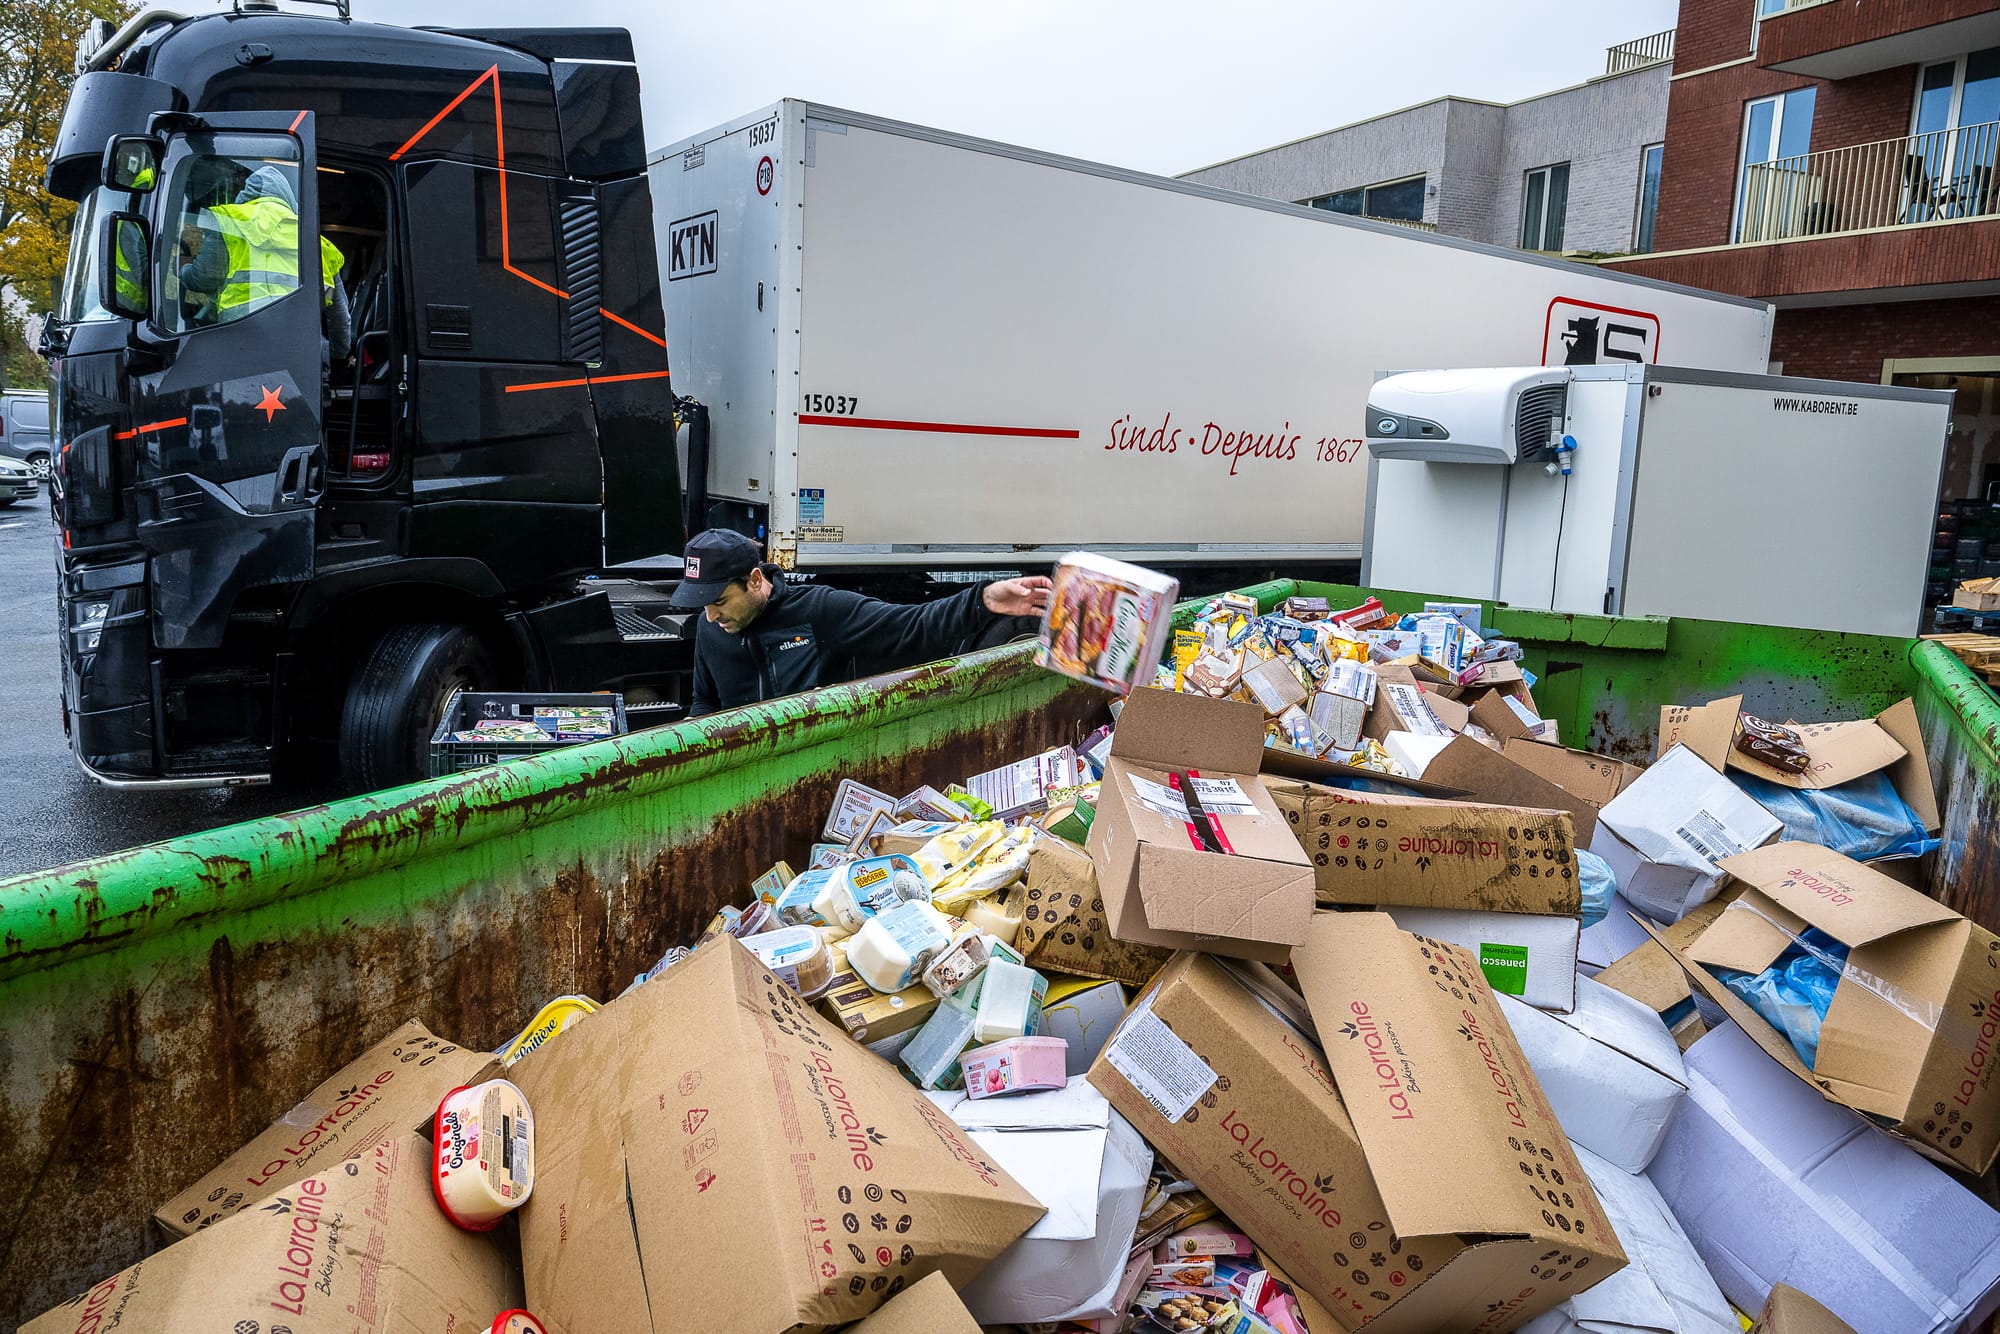
余波未平。11月1日夜间至2日凌晨,比利时、卢森堡、瑞典、爱尔兰等国的超市冷柜再遭类似攻击,仅比利时和卢森堡就有约40家Delhaize门店受影响,家乐福比利时公司也有15家门店中招。斯德哥尔摩(Stockholm)一家ICA超市的销售主管在事后复盘,网络攻击发生在凌晨2点,冷冻柜全部升到50摄氏度,几小时后才被发现。
在同一晚,黑客把魔爪伸向了更加敏感的领域,他们入侵了为法国血库(EFS)提供制冷服务的Coolworld公司网络信息系统。法国血库有三处站点的血浆储存冷库被骇入,温度设定被从零下30摄氏度改成110摄氏度,所幸被及时发现,没有储存的血液制品受到损伤。
为何指向伊朗
法方的结论来自网络危机协调中心(Centre de coordination des Crises Cyber,简称C4)。这一跨部门机构汇集了ANSSI、对外安全总局(DGSE)、国内安全总局(DGSI)、武器装备总局(DGA)和网络防御司令部(COMCYBER)的技术力量。C4在声明中表示,之所以能够完成归因,得益于法国近年强化了网络攻击溯源能力,但该机构也强调针对法国的“混合战”正在「不断加剧和升级”。
据法国科技媒体Next梳理,C4列出了四类线索。一是攻击基础设施的特征与“烈士卡韦”以往行动吻合:该单位今年4月就曾利用缺乏认证和加密的Modbus协议,对法国等地的施耐德电气设备大范围侦察。二是攻击用到了该单位的标志性工具,例如扫描软件FOFA。三是与其关联的宣传渠道CyberbanNews从10月13日起就在转发攻击消息。四是攻击基础设施中留有波斯语使用痕迹。巴黎检察院还提到,发现了指向伊朗境内设备的IP地址。
“烈士卡韦”隶属伊朗革命卫队电子与网络中心,主要针对以色列和美国,惯于借“CyberAv3ngers”等黑客活动分子名号对外宣称行动。2023年底,该组织攻击了以色列Unitronics公司生产的工业控制器,波及美国多处供水设施;今年3月至4月又宣称对以色列制冷设备下手。至少从2024年6月起,它就掌握了扫描、入侵和操控施耐德、西门子、罗克韦尔等厂商工控设备的程式。美国网络安全和基础设施安全局(CISA)曾指出,该组织早期宣称的不少战果是虚假的,但它确实具备对实体设施造成真实干扰的能力。
C4同时点名革命卫队旗下另一网络单位“烈士舒什塔里”(Shahid Shoostari,又名Emennet Pasargad),称其曾在2023年入侵讽刺杂志《查理周刊》(Charlie Hebdo)的网站并窃取数据,2024年巴黎奥运会期间又攻击了一家视频显示管理公司。
司法层面,巴黎检察长贝屈奥(Laure Beccuau)宣布,已对革命卫队网络电子司令部负责人哈米德·礼萨·拉什加里安(Hamid Reza Lashgarian)及其两名副手马赫迪·拉什加里安(Mahdi Lashgarian)、礼萨·萨拉万德(Reza Salarvand)立案。罪名包括有组织地非法侵入自动化数据处理系统、以危及人身安全的手段实施破坏,并附加「为外国势力服务”的加重情节。检方已申请国际逮捕令,案件由反网络犯罪办公室(OFAC)和国内安全总局联合侦办。
巴黎与德黑兰外交隔空交锋
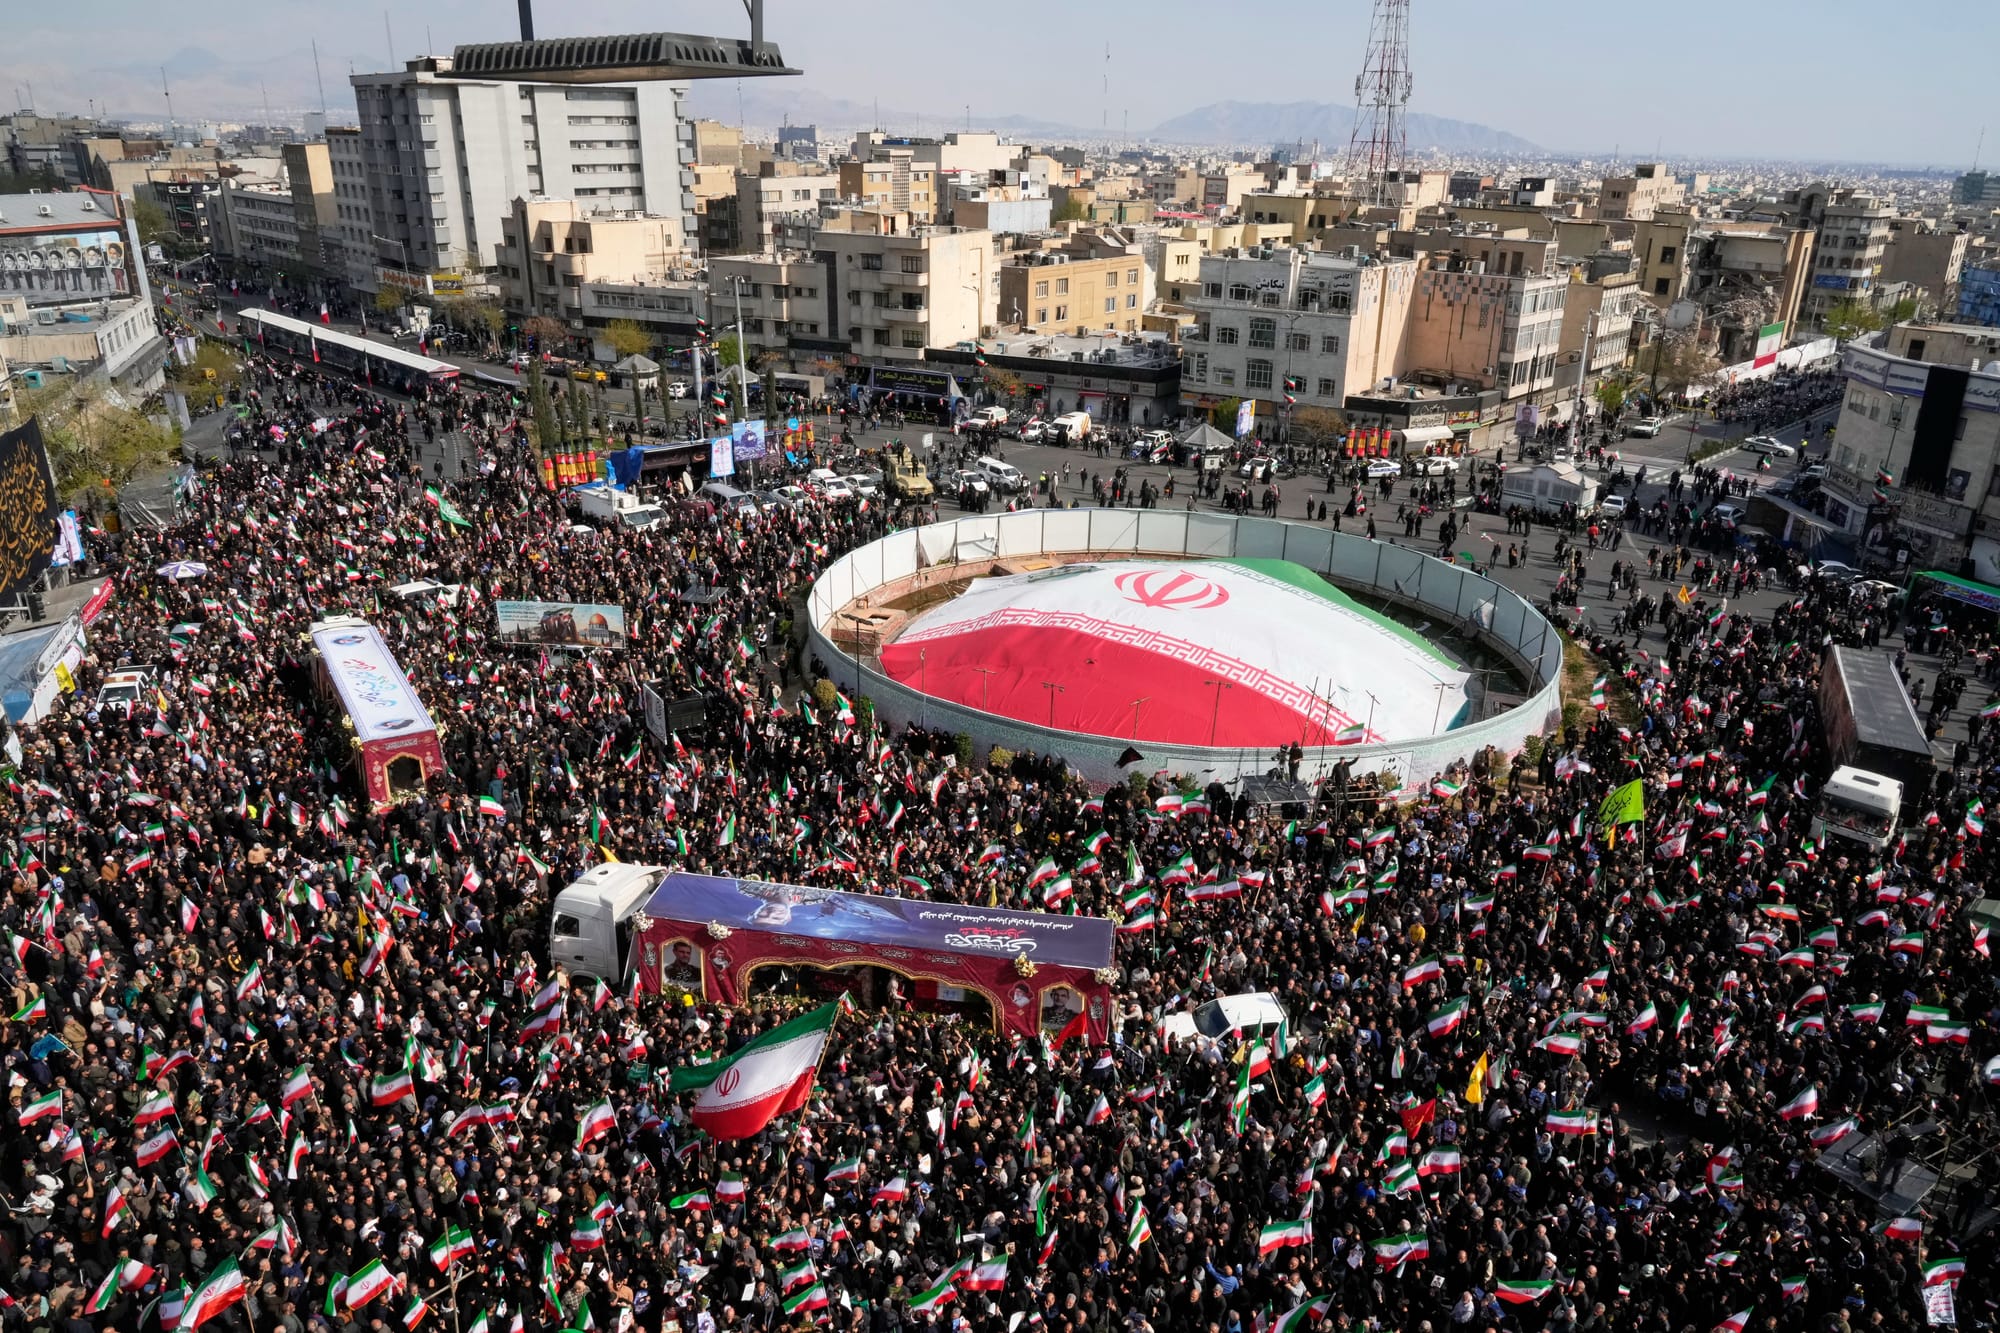
法国外交部长巴罗(Jean-Noël Barrot)在11月9日宣布,他「能够确认”攻击由伊朗革命卫队实施,法国政府称这是一场「规模和攻击性都前所未有”的行动。这一指控发布时,G7集团正在法国巴黎召开外交部长会议。法国外交部在声明中称,这些攻击「无可辩解、不可原谅”,违反国际法,也违背伊朗本身认可的联合国网络空间负责任国家行为规范。
外交部10日上午召见伊朗驻法大使正式提出抗议。巴罗当天表示,除推动欧盟制裁外,法方在回应手段上「不排除任何选项”,其中包括一些不会公开的措施。在被问及如何确定攻击来自伊朗时,他仅称法方已「确定无疑”,但拒绝透露具体的依据或证据。
德黑兰则反应强硬。伊朗外交部10日发表声明,断然拒绝法方「单方面”的指控,称其意在转移外界对法国对伊朗「破坏性政策”的注意力,并警告将毫不犹豫地采取必要措施维护国家利益和安全。被召见的伊朗大使也当面向法方表达了「最强烈的抗议”。不得不承认的是,网络攻击的归因向来困难,攻击者可以通过技术手段来隐藏其真实位置。
不止冰箱:法国接连遭遇网络攻击
今年以来,法国的银行、税务和证件系统先后被黑客攻破,攻击者的目标从窃取数据延伸到直接盗取资金。
就在一周多前,11月4日,总部位于法国西部布列塔尼大区(Bretagne)的阿尔凯亚互助信贷集团(Crédit Mutuel Arkéa)宣布遭到攻击,攻击者通过「欺诈性操作”从集团自有帐户向其他银行发起大额转帐,资金随后被转入加密资产交易平台。根据调查人员ZachXBT估算,被转走的资金约1.18亿欧元。
此外,在今年夏天,法国经济与财政部下属的公共财政总局(DGFiP)也未能幸免。据经济部8月14日通报,攻击者在6月和7月冒用一名DGFiP工作人员和一家授权第三方的帐户凭据进入税务系统,查阅并提取了约67.8万名个人和企业纳税人的数据,包括参考税收收入、家庭系数、源头预扣税率、企业名称和编号,以及房产地址和面积等地籍信息。
由于手法隐蔽,内部管控当时并未察觉数据被盗,直到化名为“ZeroBytes”的黑客于8月公开叫卖,引发ANSSI介入和媒体跟进,事件才被确认,最终官方道歉并促使总理于8月17日召集跨部门危机会议。根据官方口径,此次黑客袭击是数据遭「非法访问和提取”,而非税务数据整体丢失,纳税人的在线个人空间和登录密码没有被攻破。
更早的4月,负责签发身份证、护照和驾照的国家证件安全管理局(ANTS,现名France Titres)遭入侵,内政部确认约1170万帐户受影响。内政部本身也曾遭受重大网络攻击,包括司法前科处理系统在内的多份敏感文件被查阅乃至公开。
自2022年俄乌战争全面升级以来,法国和欧盟对“混合战”的警惕明显上升,网络攻击作为其中一部分也越来越受重视。近年来,欧盟通过《网络与信息系统安全指令》(NIS2)、《关键实体韧性指令》(CER)、《数字运营韧性法案》(DORA)和《网络韧性法案》(CRA)等规则;在法国,ANSSI也已将持续运营、危机响应和恢复能力纳入新的网络安全框架,追求受到攻击后更快速恢复的“韧性”。电信网络、航空运输、银行、能源和水务等行业成为重点保护对象。
但攻击不断演变:这一次,攻击者没有从人们首先想到的电信核心网或机场系统入手,而是从超市冷柜这一看似普通的联网设备切入。它提醒人们,网络防护不只关乎大型数据中心和国家机关,任何连接到互联网、却没有得到妥善管理的设备,都可能成为供应链和关键服务中的薄弱环节。